RouterOS HotSpot altyapısında portal deneyimi ve oturum politikaları
MikroTik kullanan bir işletmede kablosuz ağa bağlanmak ile internete erişim izni almak aynı adım değildir. RouterOS HotSpot bu ayrımı ağ tarafında yaparken Netyum One Cloud Hotspot, misafir erişimini merkezi bir operasyon yaklaşımıyla ele alır. Böylece erişim noktasından gelen bağlantı ile kullanıcıya sunulan portal birbirinden ayrı planlanabilir.
Pilot çalışmada aynı kullanıcının ikinci cihazı, oturum süresinin dolması ve erişim noktasının değişmesi ayrı ayrı denenmelidir. Portalın açılması tek başına yeterli değildir; kullanıcı deneyimi, ağ politikası ve görünen oturum bilgisi birlikte değerlendirilmelidir.
Netyum One bu yapıda nerede yer alır?
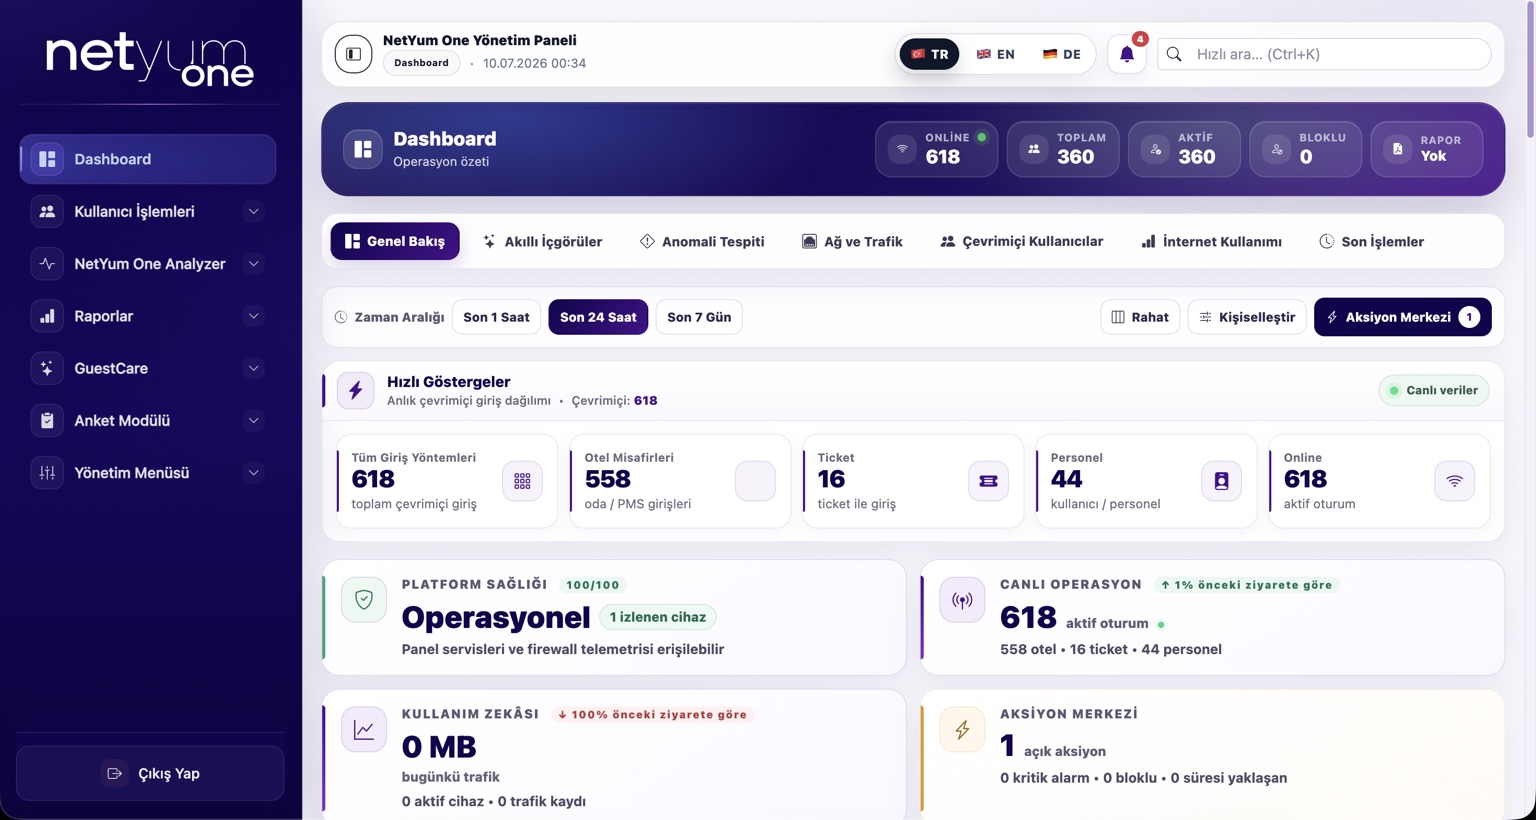
Cloud Hotspot misafir erişimi ve portal yönetimine, Analyzer ağ kayıtlarının görünürlüğüne odaklanır. Endpoint DLP ise uç noktadaki veri hareketini ele alan ayrı bir katmandır. Bu ürünlerin rollerini ayırmak, ağ entegrasyonundan beklenen sonucu netleştirir; bir güvenlik duvarı bağlantısı tek başına tüm uç nokta politikalarının devreye alındığı anlamına gelmez.
Proje öncesi kontrol listesi
- HotSpot profili ve misafir ağı
- Portal açılışı ve oturum sonu
- RADIUS kullanılacaksa yetkilendirme kapsamı
Nasıl devreye alınır?
Önce mevcut sürüm, ağ yapısı ve sorumlu kişiler belirlenir. Ardından sınırlı bir pilot kapsamı seçilir; başarılı ve başarısız senaryolar için beklenen sonuçlar yazılır. Kabul kontrolleri tamamlandıktan sonra yaygınlaştırma planlanır. Güncelleme sonrasında aynı örneklerle tekrar kontrol yapılması, değişen davranışların fark edilmesini kolaylaştırır.
Birlikte değerlendirelim
Kullandığınız ürün sürümünü, lokasyon sayısını ve öncelikli ihtiyacınızı paylaşın. Entegrasyon kapsamını ve pilot adımlarını birlikte netleştirelim.
Entegrasyon için iletişime geçin · Netyum One çözümlerini inceleyin