Sensible Dateien gehören zum Arbeitsalltag. Netyum One Endpoint DLP macht ihre Bewegungen auf Endgeräten sichtbar und unterstützt Unternehmen bei der Umsetzung ihrer Datenschutzrichtlinien.
Der Ansatz mit Netyum One
Regeln berücksichtigen Dateityp, Inhalt, Benutzer und Ziel. USB-Kontrolle, Benutzerhinweise und zeitlich begrenzte Freigaben helfen, berechtigte Ausnahmen zu bearbeiten, ohne die gesamte Schutzrichtlinie abzuschalten.
Planung und Einführung
Zunächst wird festgelegt, welche Daten unter welchen Bedingungen geteilt werden dürfen. Regeln werden in einer begrenzten Gerätegruppe getestet. Fehlalarme und Anforderungen der Beschäftigten fließen in die weitere Einführung ein.
Themen im Leistungsumfang
Geräteinventar, Agent-Zustand und Last-Seen-Transparenz
Regeln nach Schlüsselwort, Muster, Dateiendung, Ordner, Ziel, Benutzer und Gerätegruppe
Benachrichtigen, Genehmigung, Quarantäne oder Blockierung
USB-Aktivierung/-Sperre, Allowlisten und zeitlich begrenzter Zugriff
Lokale, Cloud-, E-Mail- und Kollaborationsszenarien
Command Center, Agent-Updates und Remote-Aktionen
Dashboards und Reporting nach Regel, Benutzer, Gerät, Ziel und Schweregrad
Anwendungsaktivität, Webzugriff, Systemkontrolle und Tamper-Ereignisse
Eine Konsole für Transparenz, Kontrolle und Reaktion.
Überwachen Sie Gerätezustand, setzen Sie Datenregeln durch, verwalten Sie Wechseldatenträger und prüfen Sie risikoreiche Ereignisse in einem klaren operativen Dashboard.
24/7Endpoint-Transparenz3RichtlinienaktionenTR · EN · DEMehrsprachige UI1Zentrale Konsole
KERNFUNKTIONEN
Datenbewegungen mit Kontext statt Vermutungen steuern.
01
Geräteinventar und Agent-Zustand
Verwaltete Windows-Endpunkte, Verbindung, Agent-Version, letzte Aktivität, IP-Details und Betriebszustand zentral einsehen.
02
Flexible DLP-Richtlinien
Regeln anhand von Schlüsselwörtern, Mustern, Dateiendungen, Ordnern, Zielen, Benutzern und Gerätegruppen erstellen.
03
Benachrichtigen, genehmigen oder blockieren
Für jedes Szenario die passende Reaktion wählen: informieren, zur Genehmigung anhalten oder verbotene Übertragung verhindern.
04
USB- und Wechselmedienkontrolle
Speicherzugriff aktivieren oder sperren, Allowlisten pflegen und zeitlich begrenzte Freigaben verwalten.
05
Genehmigungs- und Ausnahmeprozesse
Legitime Ausnahmen mit Notizen, Ablaufzeiten, autorisierter Prüfung und vollständiger Nachvollziehbarkeit steuern.
06
E-Mail-, Cloud- und Kollaborationsszenarien
Richtlinien auf lokale Speicher, Cloud-Ordner, E-Mail-Abläufe und Kollaborationsziele anwenden.
07
Command Center und Remote-Aktionen
Richtlinienaktualisierung, Inventarisierung, Agent-Updates und Betriebsbefehle an Geräte oder Gruppen senden.
08
Dashboards, Alarme und Reporting
Risiken nach Regel, Gerät, Benutzer, Ziel und Schweregrad analysieren; Ereignisse durchsuchen und Berichte exportieren.
09
Anwendungs- und Web-Transparenz
Anwendungsaktivität, Webzugriffe und Systemkontrollereignisse gemeinsam mit DLP-Signalen prüfen.
KONTROLLIERTER ABLAUF
Von der Erkennung zur nachvollziehbaren Entscheidung.
01
Erkennen
Der Endpoint-Agent bewertet Datei, Kontext, Ziel und Richtlinienbedingungen.
02
Entscheiden
Die Regel löst je nach Risiko Benachrichtigung, Genehmigung, Quarantäne oder Blockierung aus.
03
Prüfen
Autorisierte Teams bewerten das Ereignis mit Geräte-, Benutzer-, Datei- und Regelkontext.
04
Audit
Entscheidungen, temporäre Freigaben und Freigaben bleiben im Audit-Trail dokumentiert.
SECURITY OPERATIONS
Für schnelle Entscheidungen und klare Verantwortung entwickelt.
Das Dashboard verbindet Endpoint-Status, offene Alarme, USB-Zustand, aktuelle DLP-Ereignisse und Risk Intelligence in einer operativen Ansicht.
✓Geräteinventar und Agent-Zustand
✓Flexible DLP-Richtlinien
✓Benachrichtigen, genehmigen oder blockieren
✓USB- und Wechselmedienkontrolle
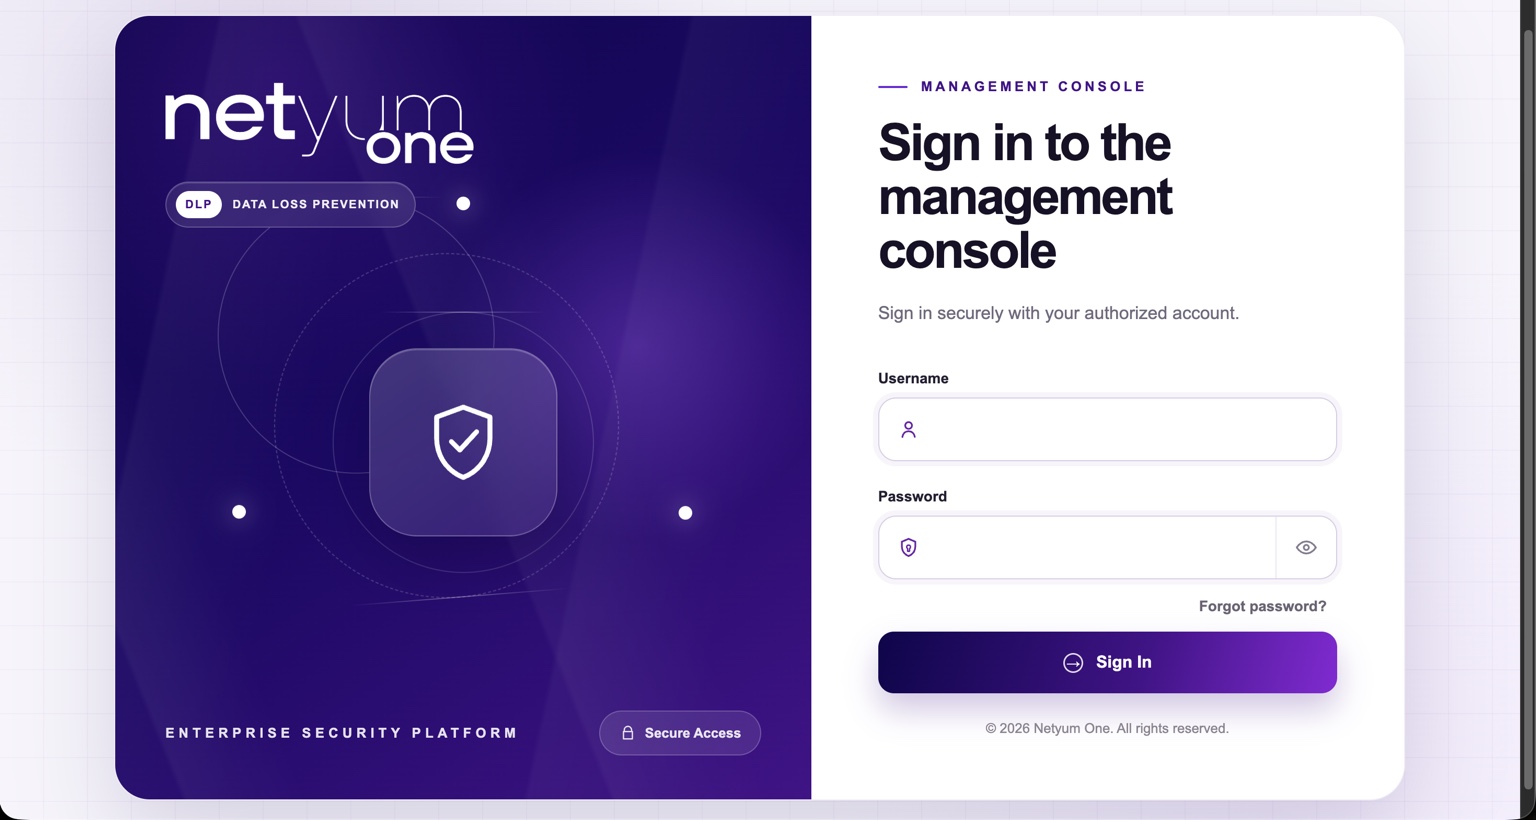
SICHERER ZUGANG
Eine fokussierte Managementkonsole für autorisierte Teams.
Ein moderner, rollenbasierter Einstieg schützt Mandanten- und Kundengrenzen und sorgt für ein konsistentes Managementerlebnis.
DLPSecure AccessMulti-tenant
GESCHÄFTSNUTZEN
Sicherheitskontrollen für reale Betriebsabläufe.
↗
Blind Spots reduzieren
Endpoint-, Benutzer-, Datei- und Zielkontext an einem Ort verbinden.
↗
Produktivität schützen
Genehmigungen und temporäre Freigaben nutzen, statt Schutz abzuschalten.
↗
Governance standardisieren
Einheitliche Richtlinien für Geräte, Gruppen und Kundenumgebungen anwenden.
↗
Untersuchungen beschleunigen
Mit durchsuchbaren Ereignissen und klarer Historie vom Alarm zum Nachweis gelangen.
NETYUM ONE DLP
Erleben Sie Netyum One DLP mit Ihren eigenen Sicherheitsszenarien.
Wir übertragen Ihre Endpoints, sensiblen Datenflüsse und Genehmigungsanforderungen in einen praxisnahen Rollout-Plan.