Security by Design
Identität, Richtlinien, Logging und Schutz sind in die gesamte Plattform integriert.
ENTERPRISE SECURITY & DIGITAL OPERATIONS
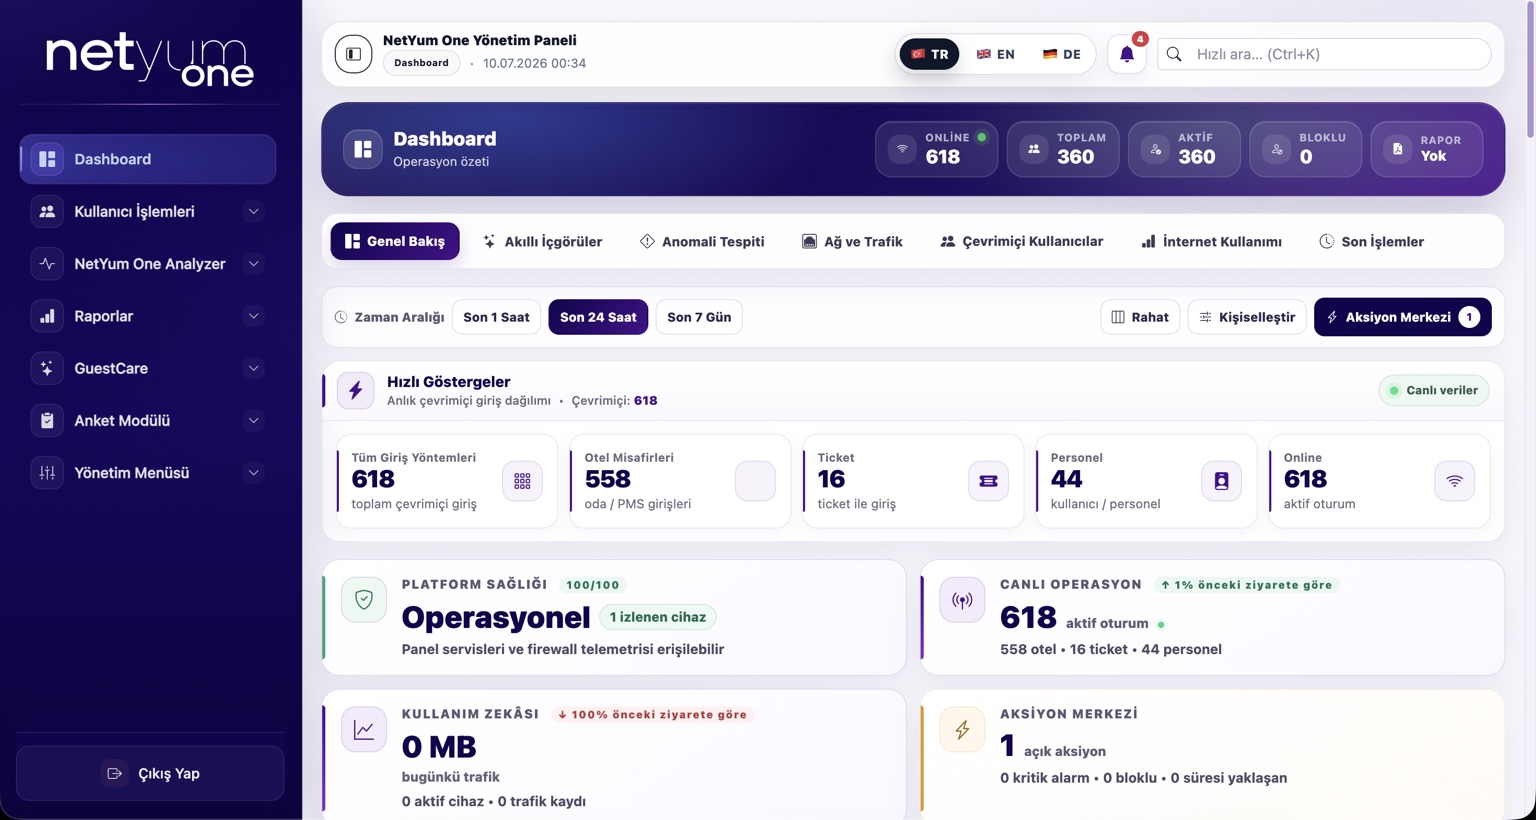
Vereinen Sie Gastzugang, Network Intelligence und Endpoint-Datenschutz in einem modernen Cloud-Ökosystem für messbare Kontrolle, Transparenz und Skalierung.
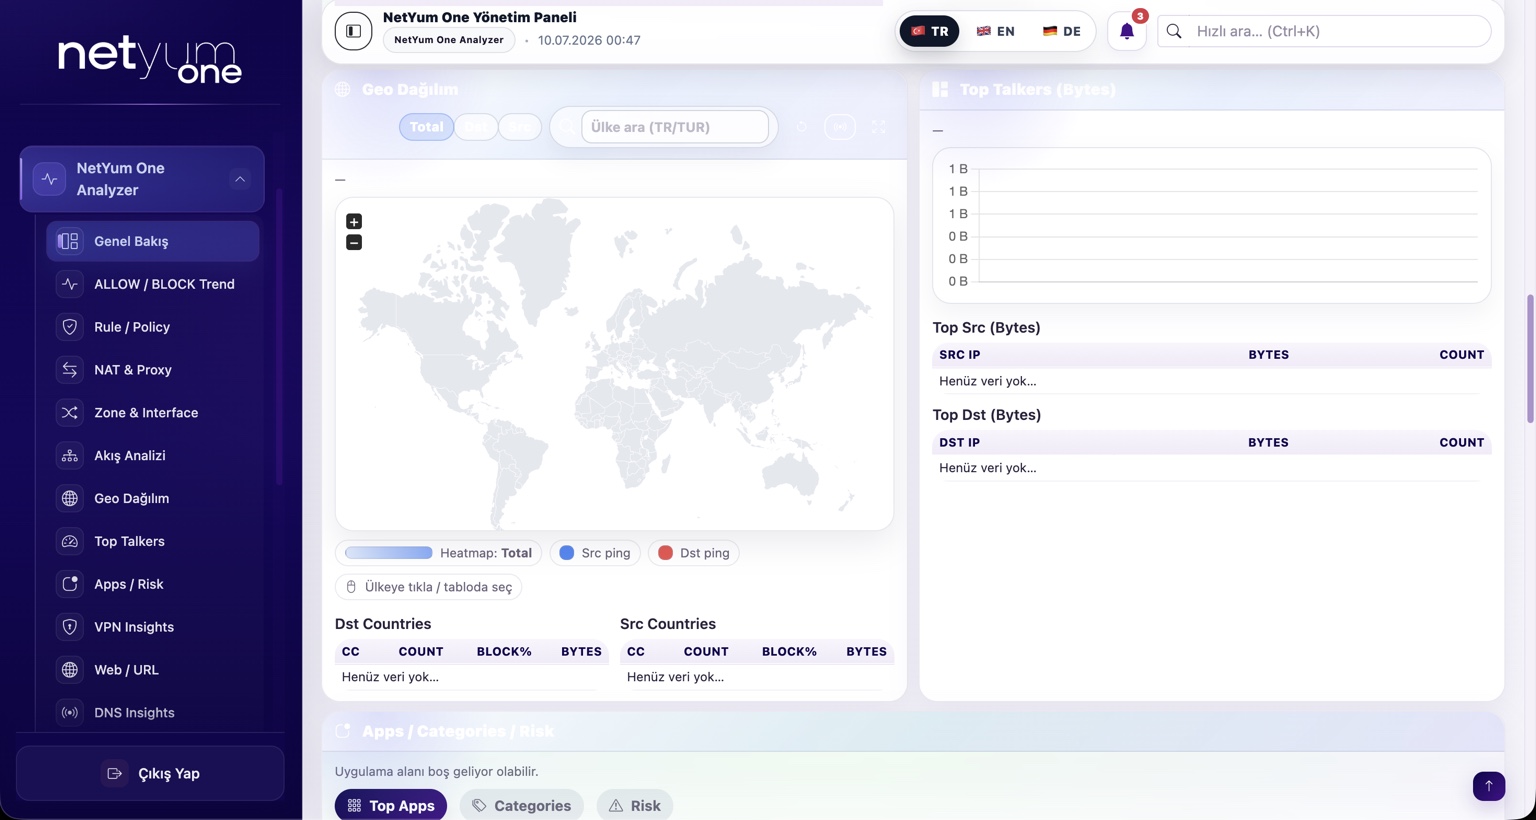

Für moderne Unternehmen entwickelt
Spezialisierte Lösungen, die unabhängig funktionieren und gemeinsam noch mehr Wert schaffen.
Gast-WLAN, Captive Portal, Live-Benutzer, Logging und Multi-Standort-Verwaltung.
Entdecken →Firewall-, Syslog-, Traffic-, Application-, VPN-, Web- und DNS-Intelligence.
Entdecken →Gerätetransparenz, USB-Kontrolle, kontextbezogene Richtlinien, Genehmigungen und Risk Reporting.
Entdecken →Wir integrieren Netyum One Lösungen in Netzwerk- und Sicherheitsinfrastrukturen von MikroTik, Ruijie, Sophos, Fortinet, pfSense, WatchGuard und weiteren Herstellern. So verbinden wir bestehende Systeme zu einem abgestimmten Betriebskonzept.
Bei Projekten mit mehreren Herstellern planen wir den Integrationsumfang anhand Ihrer Gerätemodelle, Softwareversionen und Anforderungen.
Netyum One bietet aktive Integrationen mit Oracle OPERA PMS, Elektraweb, DİA und weiteren in der Türkei eingesetzten Hotelmanagementsystemen. Wir verbinden die PMS-Infrastruktur Ihres Hotels mit Netyum One Lösungen.
Sprechen Sie mit uns über weitere Hotelprogramme und passende Integrationsmöglichkeiten. Gemeinsam bestimmen wir den Umfang für Ihre Softwareversion und Module.
Von Netzwerktechnik und Videoüberwachung bis zu Zutrittskontrolle und Glasfaser: Kaufen Sie Hardware und Zubehör für Ihre Projekte im Netyum One Store.
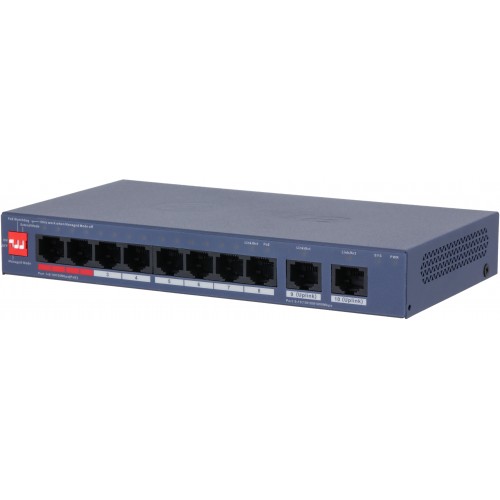
Desktop-Switch mit 8 PoE-Ports für Netzwerk- und Kamerainfrastruktur.
Im Shop ansehen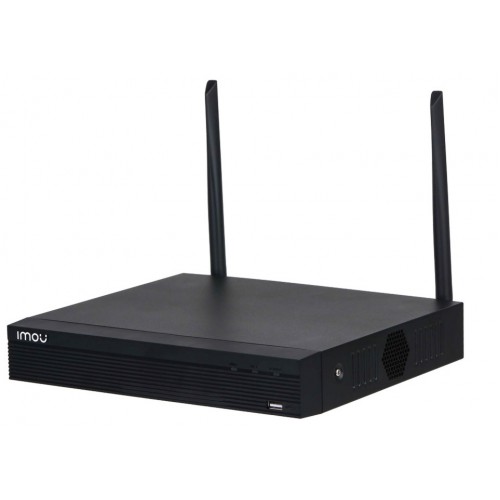
4-Kanal-WLAN-NVR für Videoüberwachungsprojekte.
Im Shop ansehen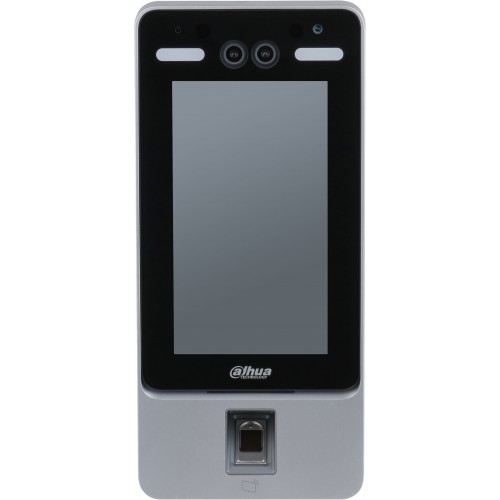
Zutrittskontrollterminal mit Gesichtserkennung für Eingangsbereiche.
Im Shop ansehen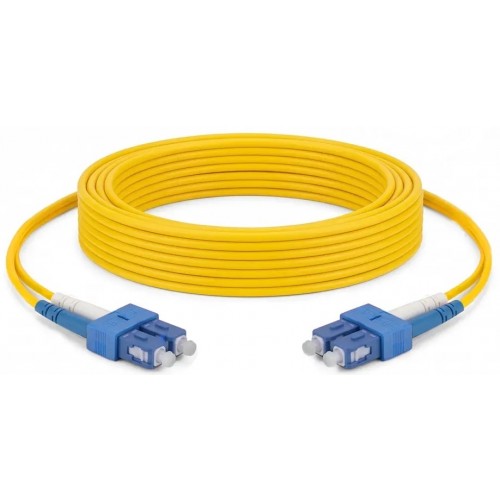
5 Meter langes SC–SC-Patchkabel für Ihre Glasfaserinfrastruktur.
Im Shop ansehenAktuelle Preise, Verfügbarkeit und Bestellinformationen finden Sie in unserem Shop.
Netyum One verwandelt fragmentierte Infrastrukturdaten in sichere, verständliche und umsetzbare Abläufe.
Identität, Richtlinien, Logging und Schutz sind in die gesamte Plattform integriert.
Aktivitäts-, Traffic- und Endpoint-Ereignisse werden zu klaren Entscheidungen.
Kunden, Standorte, Benutzer und Geräte in einer konsistenten Experience verwalten.
Wiederkehrende Arbeit mit zentralen Kontrollen, Alarmen und Workflows reduzieren.
Zugangs-, Endpoint- und Protokolldaten werden über eine klare Betriebsebene verwaltbar.
Legen Sie fest, wer sich verbinden darf, welche Daten bewegt werden können und wie Ausnahmen genehmigt werden.
Führen Sie Nutzung, Ereignisse und Richtlinienergebnisse in Dashboards und Berichten zusammen.
Verbinden Sie Firewalls, Access Points, Identitätsquellen und Geschäftssysteme mit anpassbaren Workflows.
Nutzen Sie Cloud Hotspot, Endpoint DLP oder NetyumOne Analyzer einzeln und verbinden Sie sie mit wachsendem Betriebsmodell.
Netyum-Produkte folgen gemeinsamen Prinzipien: zentrale Administration, mehrsprachige Abläufe, klare Richtlinienkontrolle und integrationsfähige Architektur. So kann ein unmittelbarer Bedarf gelöst werden, ohne die Organisation an eine starre Struktur zu binden.
Planung, Integration, Bereitstellung und Betriebsunterstützung werden als durchgängiger Prozess behandelt.
Erfolgreiche Technologie erfordert mehr als Installation. Netyum unterstützt Analyse, Architektur, Pilotbereitstellung, Richtliniendesign, Benutzer-Onboarding, Reporting und operative Verbesserung. Ziel ist eine Lösung, die auch nach dem Go-live verständlich und verwaltbar bleibt.
Entwickeln Sie Webanwendungen, Portale und API-Verbindungen passend zu Ihren Abläufen und verbinden Sie vorhandene Systeme.
↗Verbinden Sie WLAN, Firewalls, Authentifizierung und Protokollierung mit einem Integrationsplan für Ihre vorhandene Infrastruktur.
↗Planen Sie Anwendungsüberwachung, Ereignisanalyse und Updates passend zu Betriebszeiten, Systemprioritäten und Teamverantwortung.
↗Planen Sie Gäste-WLAN, gestaltete Anmeldeseiten und PMS-Verbindungen im Hotel gemeinsam mit Rezeptionsabläufen und Netzwerkbetrieb.
Bewerten Sie Besucherzugang, Datenkontrolle und Netzwerktransparenz nach den Bedürfnissen unterschiedlicher Gruppen im Gesundheitswesen.
Planen Sie den Zugang für Studierende, Personal und Gäste in Campus, Schule und Wohnheim mit Blick auf Abdeckung und zentrale Verwaltung.
Planen Sie Gästezugang, Datenschutz am Endgerät und Netzwerkprotokolle passend zu Standorten und Zuständigkeiten Ihres Unternehmens.
Zentrales Betriebsmodell für Gastzugang an mehreren Unterkunftsstandorten.
Entdecken →
Kontrollierter Umgang mit sensiblen Dateien durch Benutzerhinweise und zeitlich begrenzte Freigaben.
Entdecken →
Firewall-Ereignisse in durchsuchbare Nutzungs- und Archivabläufe überführen.
Entdecken →
Die Verbindung mit einem WLAN und die Freigabe des Internetzugangs sind unterschiedliche Schritte.
Entdecken →
In einem Ruijie-Netz reicht das Gästeerlebnis von der Funkabdeckung bis zum Portal.
Entdecken →
Verkehrs- und Systemereignisse der Sophos Firewall bilden eine wichtige Grundlage für die Fehlersuche.
Entdecken →Gemeinsam entwerfen wir die passende Netyum One Architektur für Ihr Unternehmen.