Ein einzelner Protokolleintrag erklärt ein Netzwerkereignis häufig nicht vollständig. Netyum One Analyzer führt Firewall- und Syslog-Daten in einer zentralen Ansicht zusammen, damit Ereignisse mit den zugehörigen Verkehrsinformationen untersucht werden können.
Der Ansatz mit Netyum One
Verkehrs-, Anwendungs-, Richtlinien-, VPN-, Web- und DNS-Daten lassen sich nach dem Untersuchungsbedarf filtern. Berichts- und Archivabläufe unterstützen die regelmäßige Auswertung durch das Betriebsteam.
Planung und Einführung
Bei der Einrichtung werden Quellgeräte, Zeitstempel, Datenfluss und Aufbewahrung gemeinsam betrachtet. Prüfungen mit Beispielereignissen helfen, die richtige Zuordnung zu Quelle und Standort zu bestätigen.
Eine Konsole für Traffic, Policy, Risiko und Investigation.
Korrelation großer Firewall- und Syslog-Datenmengen nach Quelle, Ziel, Benutzer, Gerät, Regel, Anwendung, Protokoll, Zone, Land und Zeitraum.
360°Traffic-Transparenz11Spezialisierte ModuleTR · EN · DEMehrsprachige UI1Zentrale Analytics-Konsole
ANALYSEMODULE
Jede Ebene der Netzwerkaktivität in einer Betriebsansicht untersuchen.
01
ALLOW / BLOCK Trend
Erlaubten und blockierten Traffic im Zeitverlauf vergleichen und Auffälligkeiten erkennen.
02
Regel- und Policy-Wirksamkeit
Trefferzahlen, Aktionsverteilung und besonders aktive Regeln sichtbar machen.
03
NAT- und Proxy-Analyse
Übersetzte Adressen, Proxy-Nutzung und Source-to-Destination-Mappings analysieren.
04
Zone- und Interface-Flows
Richtung und Volumen zwischen Firewall-Zonen, Interfaces und Segmenten verstehen.
05
Flow-Analyse
Top Flows nach Quelle, Ziel, Protokoll, Port, Bytes, Sessions und Aktion untersuchen.
06
Geografische Verteilung
Quell- und Zielländer interaktiv mit Volumen und Blockquote visualisieren.
07
Top Talkers
Quell- und Ziel-IPs, Benutzer und Geräte mit dem höchsten Volumen identifizieren.
08
Applications, Kategorien und Risiko
Anwendungsnutzung, Kategorien und risikoreiche Aktivitäten erkennen.
09
VPN Insights
VPN-Verbindungen, Benutzer, Endpoints, Dauer und Nutzungsmuster verfolgen.
10
Web-, URL- und Domain-Analyse
Besuchte Domains, URLs, Kategorien, Aktionen und Webverhalten analysieren.
11
DNS Insights
DNS-Abfragen, Domains, Clients, Antworten und verdächtige Muster untersuchen.
12
Erweiterte Suche und Export
Nach Zeit, IP, Benutzer, Aktion, Protokoll und Gerät filtern und Daten exportieren.
VOM EVENT ZUM INSIGHT
Ein fokussierter Investigation-Flow für große Telemetriemengen.
01
Erfassen
Firewall-, Syslog- und Netzwerksicherheitsereignisse aus unterstützter Infrastruktur empfangen.
02
Normalisieren
Herstellerspezifische Felder in konsistente Traffic-, Policy-, Identity- und Application-Dimensionen überführen.
03
Analysieren
Mit Modulen, Filtern, Charts und Tabellen relevantes Verhalten isolieren.
04
Handeln
Belege exportieren, Policies verbessern und Betriebs- oder Compliance-Abläufe beschleunigen.
VISUELLE INVESTIGATION
Geografie, Top Talkers und Risiko in einem Analysten-Workspace.
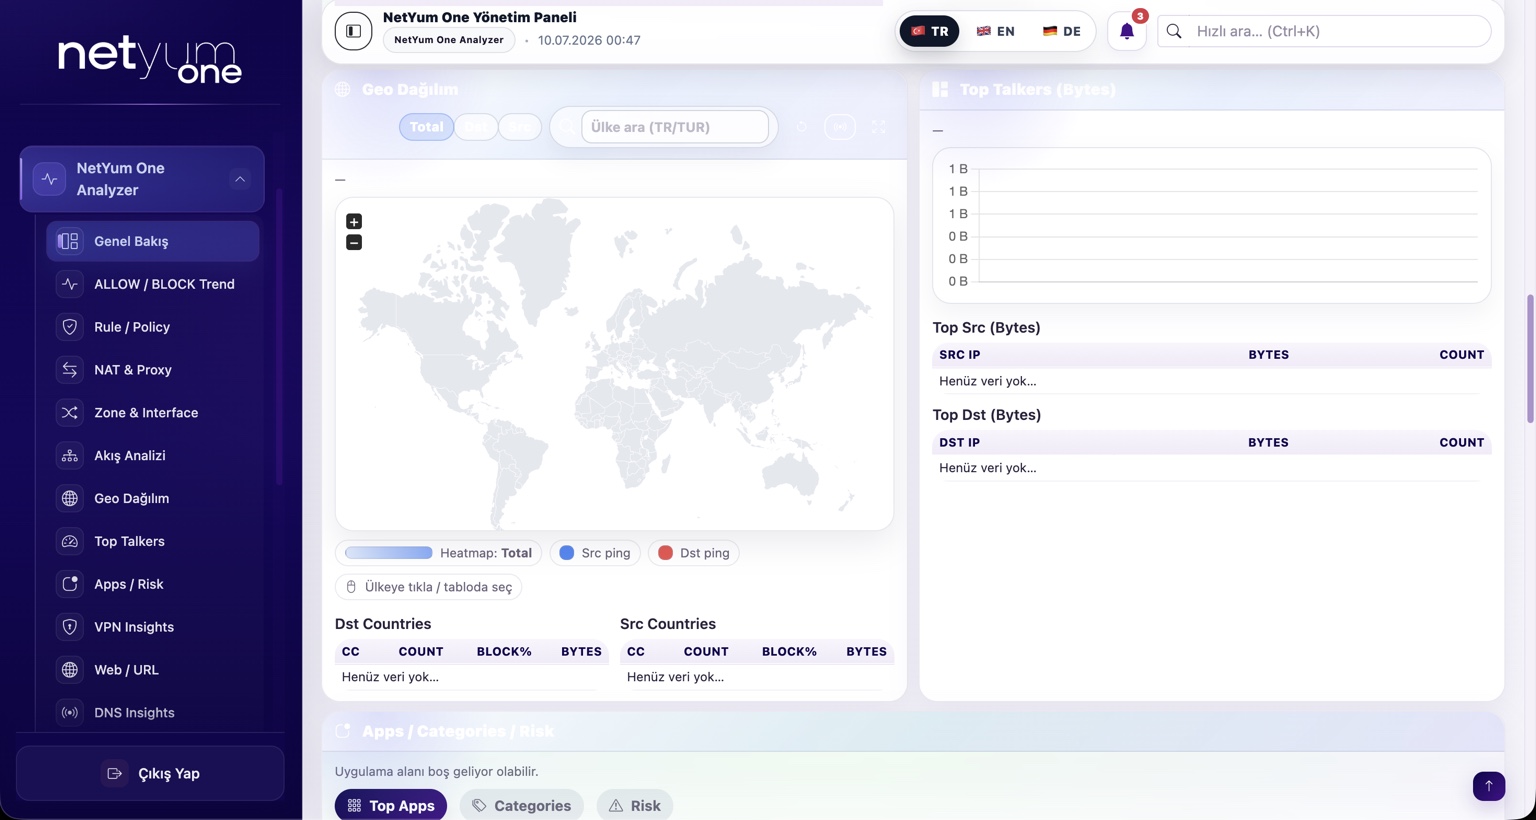
Das Analyzer Dashboard kombiniert interaktive Karten, Traffic-Charts, Source-/Destination-Tabellen, Application Risk, VPN, Web Intelligence und DNS-Verhalten.
✓Geografische Verteilung
✓Top Talkers
✓Applications, Kategorien und Risiko
✓VPN Insights
✓Web-, URL- und Domain-Analyse
✓DNS Insights
FÜR KOMPLEXE NETZWERKE
Analytics für Organisationen mit kontinuierlichem Bedarf an Traffic Intelligence.
UnternehmenHotels & HospitalityGesundheitswesenBildung & CampusManaged Service ProviderMulti-Standort-BetriebeÖffentliche EinrichtungenSecurity Operations Teams
BETRIEBLICHER NUTZEN
Investigation-Zeit reduzieren und Netzwerktransparenz erhöhen.
01
Investigations beschleunigen
Von Rohdaten mit spezialisierten Modulen schnell zu gefilterten Belegen gelangen.
02
Policy-Qualität verbessern
Regeln anhand von Treffern und Aktionen validieren, optimieren und vereinfachen.
03
Risiken früher erkennen
Application-, Web-, VPN-, DNS- und Geo-Signale für schnellen Kontext verbinden.
04
Reporting unterstützen
Durchsuchbare, exportierbare Telemetrie für Betrieb und Compliance bereitstellen.
NETYUM ONE ANALYZER
Netyum One Analyzer mit Ihren eigenen Netzwerkdaten erleben.
Wir überführen Firewall-, Syslog-, Aufbewahrungs- und Reporting-Anforderungen in eine praktische Analytics-Bereitstellung.