Firebox-Ereignisse in einen klaren Analyseablauf einbinden
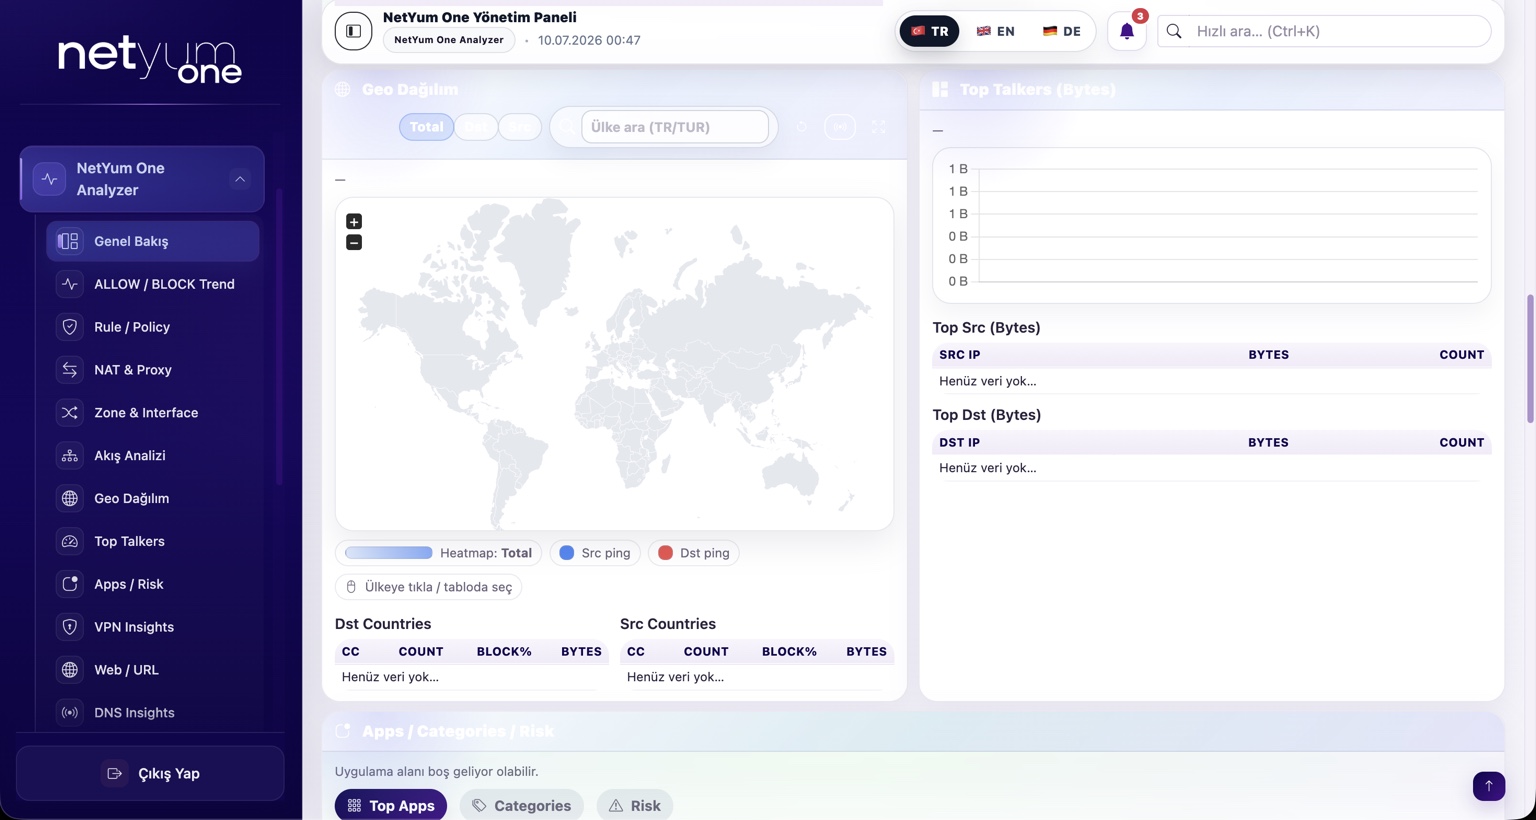
WatchGuard Firebox-Protokolle zeigen, welche Ereignisse ein Netzwerkgerät bei einer Störung beobachtet hat. Die Integration mit Netyum One Analyzer macht diese Aufzeichnungen für eine zentrale Untersuchung nutzbar. Übertragungsziel und Ereignisumfang werden für die eingesetzte Fireware-Version festgelegt.
Im Alltag muss der Support von einer Nutzermeldung zum passenden Zeitfenster und Quellgerät gelangen. Ein Pilot wertet dafür eine kleine, aussagekräftige Auswahl an Verbindungsversuchen, Regelergebnissen und Ereignisstufen aus.
Welche Rolle übernimmt Netyum One?
Cloud Hotspot konzentriert sich auf Gästezugang und Portalverwaltung, Analyzer auf die Sichtbarkeit von Netzwerkereignissen. Endpoint DLP bildet eine separate Ebene für Datenbewegungen an Endgeräten. Diese Rollen klar zu trennen macht das Integrationsziel verständlich: Eine Firewall-Anbindung bedeutet nicht, dass zugleich sämtliche Endgeräterichtlinien eingerichtet wurden.
Checkliste vor Projektbeginn
- Firebox-Kennung und Zeitfenster
- Protokollziel und Ereignisstufen
- Berichte anhand eines Supportfalls prüfen
Wie wird die Einführung organisiert?
Zunächst werden Version, Netzstruktur und Verantwortliche erfasst. Danach folgt ein begrenzter Pilot mit dokumentierten Soll-Ergebnissen für erfolgreiche und fehlgeschlagene Abläufe. Nach den Abnahmeprüfungen wird die weitere Einführung geplant. Dieselben Beispiele nach einem Update erneut zu prüfen hilft, verändertes Verhalten zu erkennen.
Lassen Sie uns Ihre Umgebung prüfen
Teilen Sie uns Produktversion, Standortanzahl und Ihre wichtigste betriebliche Anforderung mit. Gemeinsam bestimmen wir Integrationsumfang und Pilotschritte.
Kontakt zur Integration aufnehmen · Netyum One Lösungen entdecken